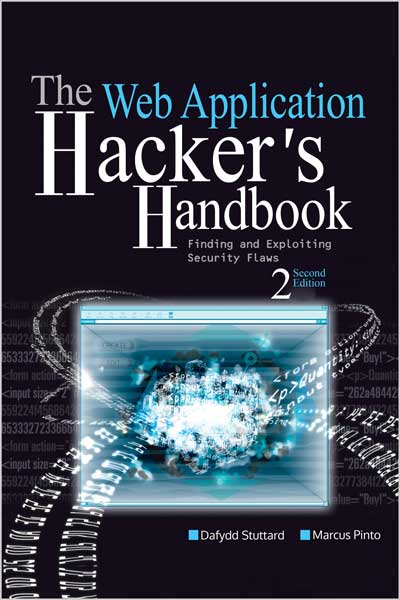
🛠️ فناوریهای جدید. فنون حملهٔ جدید. شروع به هک.
⚠️ برنامههای وب همهجا حضور دارند و ناامناند. بانکها، خردهفروشان و دیگر سازمانها میلیونها برنامه را راهاندازی کردهاند که مملو از رخنههاست و به مهاجمان اجازه میدهد دادههای شخصی را بدزدند، تقلب انجام دهند و سایر سامانهها را به خطر اندازند. این کتاب نشان میدهد آنها چگونه این کار را انجام میدهند.
🔄 این ویرایش کاملاً بهروز، جدیدترین تکنیکهای حمله و روشهای مقابله را در خود دارد و نشان میدهد چگونه میتوان وارد برنامههای پیچیده و با عملکرد بالای امروز شد. آستینها را بالا بزنید و وارد عمل شوید.
📌 آنچه خواهید آموخت
☁️ – کشف کنید چگونه معماریهای ابری و شبکههای اجتماعی سطوح حملهٔ قابل سوءاستفادهای به برنامهها افزودهاند.
🌐 – از آخرین امکانات HTML بهره ببرید تا حملات قدرتمند XSS (تزریق اسکریپت بینسایتی) را اجرا کنید.
🧩 – حملات تزریق جدید را پیاده کنید، از جمله آسیبپذیریهای XML External Entity (XXE) و آلودگی پارامترهای HTTP (HTTP Parameter Pollution).
🔐 – بیاموزید چگونه توکنهای جلسهٔ رمزنگاریشده و دیگر دادههای حساس موجود در سرویسهای ابری را شکسته و دستکاری کنید.
🛠️ – دریابید چگونه فناوریهایی مانند HTML5، REST، CSS و JSON میتوانند مورد سوءاستفاده قرار گیرند تا به برنامهها حمله شود و کاربران در معرض خطر قرار گیرند.
🤖 – تکنیکهای جدید برای خودکارسازی حملات و مواجهه با CAPTCHAها و توکنهای CSRF (دستدرازی درخواست بینسایتی) را یاد بگیرید.
🔁 – دادههای حساس را از طریق دامنهها سرقت کنید، با استفاده از عملکردهای ظاهراً بیخطری که برنامه ارائه میدهد و قابلیتهای جدید مرورگرها.
🔗 برای دریافت راهنما و منابع به mdsec.net/wahh مراجعه کنید:
📂 – کد منبع برخی از اسکریپتهای کتاب
🔗 – پیوندها به ابزارها و منابع دیگر
✅ – فهرست بررسی کارهایی که اغلب در حملات انجام میشود
❓ – پاسخهای پرسشهای مطرحشده در هر فصل
🧪 – صدها آزمایشگاه تعاملیِ آسیبپذیری
📚 فهرست مطالب
- ناامنی برنامههای وب
- مکانیزمهای دفاعی پایه
- فناوریهای برنامههای وب
- نقشهبرداری از برنامه
- عبور از کنترلهای سمتِ مشتری
- حمله به فرآیند احراز هویت
- حمله به مدیریت نشست (Session Management)
- حمله به کنترل دسترسی
- حمله به مخازن داده
- حمله به مولفههای پشتیبان (Back-End)
- حمله به منطق برنامه
- حمله به کاربران: تزریق اسکریپت بینسایتی (XSS)
- حمله به کاربران: سایر تکنیکها
- خودکارسازی حملات سفارشی
- سوءاستفاده از افشای اطلاعات
- حمله به برنامههای بومیِ کامپایلشده
- حمله به معماری برنامه
- حمله به سرور کاربردی
- یافتن ضعفها در کد منبع
- جعبهابزار هکر برنامههای وب
- روششناسی هکر برنامههای وب
👥 دربارهٔ نویسنده
دافید استوتارد (DAFYDD STUTTARD) — مشاور مستقل امنیت، نویسنده و توسعهدهندهٔ نرمافزار که در تست نفوذ برنامههای وب و نرمافزارهای کامپایلشده تخصص دارد. او تحت نام مستعار PortSwigger ابزار محبوب Burp Suite را توسعه داده است.
مارکوس پینتو (MARCUS PINTO) — ارائهدهندهٔ مشاورهٔ امنیت و آموزش در زمینهٔ حمله و دفاع برنامههای وب به سازمانهای بزرگ جهانی در بخشهای مالی، دولتی، مخابرات، بازی و خردهفروشی.
🏢 نویسندگان شرکت MDSec را بنیان نهادند — یک شرکت مشاورهای که آموزشهای مبتنی بر حمله و دفاع ارائه میدهد.
New technologies. New attack techniques. Start hacking.
Web applications are everywhere, and they’re insecure. Banks, retailers, and others have deployed millions of applications that are full of holes, allowing attackers to steal personal data, carry out fraud, and compromise other systems. This book shows you how they do it.
This fully updated edition contains the very latest attack techniques and countermeasures, showing you how to break into today’s complex and highly functional applications. Roll up your sleeves and dig in.
- Discover how cloud architectures and social networking have added exploitable attack surfaces to applications
- Leverage the latest HTML features to deliver powerful cross-site scripting attacks
- Deliver new injection exploits, including XML external entity and HTTP parameter pollution attacks
- Learn how to break encrypted session tokens and other sensitive data found in cloud services
- Discover how technologies like HTML5, REST, CSS and JSON can be exploited to attack applications and compromise users
- Learn new techniques for automating attacksand dealing with CAPTCHAs and cross-site request forgery tokens
- Steal sensitive data across domains using seemingly harmless application functions and new browser features
Find help and resources at mdsec.net/wahh
- Source code for some of the scripts in the book
- Links to tools and other resources
- A checklist of tasks involved in most attacks
- Answers to the questions posed in each chapter
- Hundreds of interactive vulnerability labs
Table of Contents
1. Web Application (In)security
2. Core Defense Mechanisms
3. Web Application Technologies
4. Mapping the Application
5. Bypassing Client-Side Controls
6. Attacking Authentication
7. Attacking Session Management
8. Attacking Access Controls
9. Attacking Data Stores
10. Attacking Back-End Components
11. Attacking Application Logic
12. Attacking Users: Cross-Site Scripting
13. Attacking Users: Other Techniques
14. Automating Customized Attacks
15. Exploiting Information Disclosure
16. Attacking Native Compiled Applications
17. Attacking Application Architecture
18. Attacking the Application Server
19. Finding Vulnerabilities in Source Code
20. A Web Application Hacker’s Toolkit
21. A Web Application Hacker’s Methodology
About the Author
DAFYDD STUTTARD is an independent security consultant, author, and software developer specializing in penetration testing of web applications and compiled software. Under the alias PortSwigger, Dafydd created the popular Burp Suite of hacking tools.
MARCUS PINTO delivers security consultancy and training on web application attack and defense to leading global organizations in the financial, government, telecom, gaming, and retail sectors.
The authors cofounded MDSec, a consulting company that provides training in attack and defense-based security.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.