🚀 دیگه به ابزارهای Black Box وابسته نباش؛ ابزارهای خودت رو بساز.
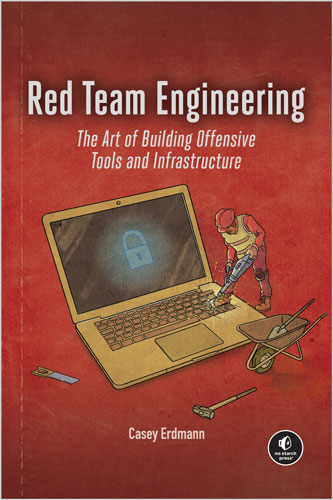
💻 امنیت تهاجمی فقط به اجرای چند اسکریپت خلاصه نمیشه؛ بخش مهم ماجرا ساختن و پیادهسازی راهکارهای مهندسیشده است. کتاب Red Team Engineering بهت نشون میده چطور از یک Penetration Tester به یک Red Team Operator تبدیل بشی. این کتاب فقط روی اکسپلویتکردن تمرکز نداره؛ بلکه بهت یاد میده پشتصحنه توسعه ابزارهای تهاجمی و مهندسی زیرساخت حرفهای چطور کار میکنه.
👨💻 کیسی اِردمن، یکی از اپراتورهای باتجربه رد تیم، توی این مسیر کل چرخه توسعه یک عملیات سایبری مدرن رو قدمبهقدم توضیح میده. با یک رویکرد پروژهمحور، یک مجموعه کامل از ابزارها و زیرساختهای تهاجمی میسازی و در این مسیر:
🔐 اپلیکیشنهای Full-Stack برای جمعآوری اعتبارنامهها (Credential Harvesting) رو با HTML، JavaScript، PHP و MySQL توسعه میدی.
⚔️ ابزارهای Brute Force و Password Spraying رو با Python میسازی تا سرویسهای SMB رو هدف قرار بدی.
🧪 با استفاده از Go یک باجافزار سفارشی همراه با منطق رمزگذاری و رمزگشایی پیادهسازی میکنی.
🧱 بهجای راهاندازی دستی سرورها، زیرساختهای قابلتکرار و موقت (Reproducible & Disposable Infrastructure) ایجاد میکنی.
☁️ سرورهای C2، ریدایرکتورها و زیرساختهای فیشینگ رو روی AWS مستقر میکنی.
🎯 همچنین یاد میگیری که چطور:
🔄 با استفاده از OpenVPN و PiVPN، از طریق Reverse VPN از فایروالها عبور کنی.
⚙️ پیکربندی تعداد زیادی سیستم رو در مقیاس بزرگ با Salt Project مدیریت کنی.
📡 سناریوهای کامل End-to-End رو شبیهسازی کنی؛ مثل استقرار یک Dropbox فیزیکی در محیط هدف.
🚀 فرقی نمیکنه هدفت این باشه که بهتر طرز فکر مهاجمها رو درک کنی یا مهارتهای تست نفوذت رو ارتقا بدی؛ Red Team Engineering بهت یاد میده چطور ابزارهای هک حرفهای بسازی و ازشون در سناریوهای واقعی استفاده کنی.
📑 فهرست مطالب
فصل 0: ابزارهای حرفهای عملیات تهاجمی
بخش اول: توسعه امنیت تهاجمی
فصل 1: اکسپلویتهای اپلیکیشنهای وب
فصل 2: حملات احراز هویت
فصل 3: توسعه و توزیع بدافزارهای سفارشی
بخش دوم: مهندسی امنیت تهاجمی
فصل 4: خودکارسازی استقرار زیرساخت امنیت تهاجمی
فصل 5: استفاده از مفاهیم شبکه در پیادهسازی C2
فصل 6: تونلسازی Reverse VPN
فصل 7: مدیریت زیرساخت برای عملیات امنیت تهاجمی
بخش سوم: امنیت تهاجمی در دنیای واقعی
فصل 8: اکسپلویت با Metasploit
فصل 9: استقرار Dropbox
فصل 10: حمله فیشینگ با C2 Redirectorها
فصل 11: پیکربندی C2 چندکاربره
✍️ درباره نویسنده
👨💻 کیسی اِردمن در زمینه توسعه ابزارهای سفارشی و Post-Exploitation تخصص داره. اون چیزی که اِردمن رو متمایز میکنه اینه که همیشه دنبال روشهای خلاقانهای میگرده تا سیستمها رو وادار کنه کارهایی انجام بدن که برای اونها طراحی نشدهاند. به همین دلیل خیلیها ازش با عنوان «هکرِ هکرها» یاد میکنن. اِردمن بنیانگذار Injection Software and Security, LLC هست و دورههای آموزشی، ابزارها و اکسپلویتهایی ساخته که توسط تیمهای امنیتی در نقاط مختلف دنیا استفاده میشن.
Stop Relying on Black Box Tools and Start Building Your Own.
Offensive security isn’t just about running scripts; it’s about implementing engineering solutions. Red Team Engineering will show you how to transition from penetration tester to red team operator—taking you beyond the basics of exploitation to teach you the “how” of professional offensive development and infrastructure engineering.
Casey Erdmann, an experienced red team operator, guides you through the complete development life cycle of a modern cyber operation. Using a project-based approach, you’ll engineer a complete offensive arsenal as you:
- Build full-stack credential harvesting apps with HTML, JavaScript, PHP, and MySQL.
- Create brute-force and password-spraying tools in Python to attack SMB services.
- Use Go to craft custom ransomware with encryption/decryption logic.
- Abandon manual server setups for reproducible, disposable infrastructure.
- Deploy C2 servers, redirectors, and phishing infrastructure on AWS.
You’ll also learn how to:
- Tunnel through firewalls with reverse VPNs using OpenVPN and PiVPN.
- Manage fleet configurations at scale with Salt Project.
- Simulate execution of end-to-end scenarios like deploying a physical “dropbox.”
Whether your goal is to understand the enemy or to level up your penetration testing skills, Red Team Engineering will show you how to build professional-grade hacking tools that get the job done.
Table of Contents
Chapter 0: Tools of the Tradecraft
Part I: Offensive Security Development
Chapter 1: Web Application Exploits
Chapter 2: Authentication Attacks
Chapter 3: Custom Malware Development and Distribution
Part II: Offensive Security Engineering
Chapter 4: Automating Offensive Security Infrastructure Deployment
Chapter 5: Applying Network Fundamentals to C2 Implementation
Chapter 6: Reverse VPN Tunneling
Chapter 7: Managing Infrastructure for Offensive Security Operations
Part III: Offensive Security in the Real World
Chapter 8: Exploitation with Metasploit
Chapter 9: Deploying a Dropbox
Chapter 10: Phishing Attack with C2 Redirectors
Chapter 11: Multiplayer C2 Configuration
About the Author
Casey Erdmann specializes in custom tool development and post-exploitation. A “hacker’s hacker,” he focuses on finding creative ways to make systems work in unintended ways. Erdmann is the founder of Injection Software and Security, LLC, and the creator of popular online courses as well as tools and exploits used by teams all over the world.


نقد و بررسیها
هنوز بررسیای ثبت نشده است.