🛡️ با استفاده از هوش تهدیدات واقعی و تجربیات حاصل از چند دهه دفاع سازمانی، استراتژیهای امنیت سایبری موثری را ایجاد، ارزیابی و اندازهگیری میکنی.
📋 ویژگیهای کلیدی
💻 اعمال استراتژیهای دادهمحور برای محافظت، شناسایی و پاسخ به تهدیدات سایبری مدرن.
🎯 ارزیابی استراتژیهای Zero Trust، امنیت مبتنی بر حمله (Attack-Centric) و استراتژیهای تابآوری برای دفاع سازمانی.
🔒 مقابله با باجافزارها، سوءاستفاده از APIها، خطرات ابری و امنیت سیستمهای هوش مصنوعی.
📖 توضیحات کتاب
🎯 طراحی یک استراتژی امنیت سایبری که واقعاً کارآمد باشه، اون هم زمانی که تهدیدها سریعتر از بودجهها، تیمها و ابزارها تکامل میبینن، کار سختیه. این کتاب به رهبران امنیتی کمک میکنه تا با تمرکز روی نحوه نفوذ به سازمانها، استراتژیهای موفق و نحوه اندازهگیری نتایج، از آشفتگیهای موجود عبور کنن.
✍️ این اثر توسط تیم رینز، مشاور ارشد سابق امنیت جهانی در مایکروسافت و مدیر ارشد امنیتی سابق در سرویسهای ابری آمازون و شرکتهای بزرگ دیگه نوشته شده و این ویرایش با بهروزرسانیهای بزرگ و فصلهای جدید توسعه پیدا کرده. تو یاد میگیری که چطور هوش تهدیدات، امنیت مبتنی بر حمله، زنجیرههای کشتار نفوذ (Intrusion Kill Chains) و MITRE ATT&CK میتونن به مدافعان در طراحی استراتژیهای قویتر کمک کنن.
✨ مطالب جدید و گسترشیافته شامل باجافزارها، امنیت API، حملات Living off the Land (زیستن در محیط بومی)، تابآوری به عنوان یک استراتژی امنیت سایبری و امنیت سیستمهای هوش مصنوعی در کنار راهنماییهای عملی برای استفاده از هوش مصنوعی جهت بهبود نتایج امنیتی میشه. این کتاب رویکردی عملی و مبتنی بر شواهد را برای استراتژی امنیت سایبری اتخاذ میکنه و بهت کمک میکنه تا تعاملات رو ارزیابی کنی، از اشتباهات پرهزینه دوری کنی و به طور شفاف با مدیران ارشد و هیئت مدیره ارتباط برقرار کنی.
🏁 در پایان این کتاب، تو میتونی استراتژیهای امنیت سایبری رو به طور موثرتری ارزیابی کنی، دفاع سازمانی رو بهبود ببخشی و اولویتهای امنیتی رو به وضوح به مدیران ارشد و هیئت مدیره منتقل کنی.
💡 آنچه یاد خواهید گرفت
🔍 شناسایی مسیرهای رایج نفوذ به سازمانها و کاهش احتمال نقص امنیتی اولیه.
📊 تشخیص هوش تهدیدات معتبر از شایعات و اخبار بیاساس صنعت.
🛠️ بهبود مدیریت آسیبپذیریها در حالی که ریسک و هزینهها کاهش پیدا میکنه.
☣️ ارزیابی بدافزارها، باجافزارها و تکنیکهای حمله مبتنی بر اینترنت.
🔒 ایمنسازی APIها و کاهش میزان در معرض خطر قرار گرفتن ابزارهای سازمانی مورد اعتماد.
⚖️ ارزیابی استراتژیهای امنیت مبتنی بر حمله و Zero Trust.
☁️ به کارگیری قابلیتهای ابری، تابآوری و هوش مصنوعی برای بهبود نتایج امنیتی.
🏛️ آشنایی با نحوه درخواست دادهها توسط دولتها و چگونگی مدیریت دسترسی، ریسک و نظارت توسط سازمانها.
👥 این کتاب برای چه کسانی است؟
👤 این کتاب برای CISOها، CSOها، رهبران امنیتی، معماران و متخصصان امنیت سایبری هست که مسئولیت استراتژی، کاهش ریسک و انطباق رو در محیطهای سازمانی بر عهده دارن. خوانندگان باید درک پایهای از فناوری اطلاعات، شبکه و مفاهیم اصلی امنیت سایبری داشته باشن.
🗺️ فهرست مطالب
بخش اول: مقدمهای بر استراتژیهای امنیت سایبری و هوش تهدیدات
فصل اول: شرکتها و سازمانها چگونه هک میشوند
فصل دوم: چیزهایی که باید درباره هوش تهدیدات بدانید
بخش دوم: تکامل چشمانداز تهدیدات
فصل سوم: روندهای افشای آسیبپذیری در صنعت
فصل چهارم: روندهای افشای آسیبپذیری در محصولات
فصل پنجم: تکامل بدافزارها
فصل ششم: تهدیدات مبتنی بر اینترنت
فصل هفتم: امنیت واسطهای برنامهنویسی کاربردی (API)
فصل هشتم: دوست یا دشمن؟ نقش دولتها در امنیت سایبری
بخش سوم: استراتژیهای امنیت سایبری
فصل نهم: نیازمندیهای کلیدی برای یک استراتژی امنیت سایبری موفق
فصل دهم: انواع استراتژیهای امنیت سایبری
فصل یازدهم: پیادهسازی استراتژی امنیت سایبری
فصل دوازدهم: سنجش عملکرد و اثربخشی
بخش چهارم: رویکردهای مدرن در امنیت سایبری و انطباق پذیری
فصل سیزدهم: رویکردهای مدرن به امنیت و انطباقپذیری (Compliance)
فصل چهاردهم: کاهش مخاطرات مربوط به تکنیکهای Living Off the Land
فصل پانزدهم: هوش مصنوعی: امنیت سیستمهای هوش مصنوعی و استفاده از آن برای بهبود امنیت سایبری
👨💻 درباره نویسنده
🛡️ تیم رینز یک رهبر امنیت سایبری هست که بیش از دو دهه را صرف کمک به سازمانها و دولتها برای درک و دفاع در برابر تهدیدات مدرن کرده. اون نقشهای مدیریتی ارشد امنیتی رو در مایکروسافت، سرویسهای ابری آمازون، تیموبایل و ایدیتی بر عهده داشته و به سازمانها و نهادهای بخش عمومی در سراسر جهان در زمینههای هوش تهدیدات، پاسخ به حوادث، امنیت ابری و مدیریت ریسک مشاوره داده. تیم همچنین در یکی از کمیتههای فرعی کمیته مستشاری مخابرات امنیت ملی (NSTAC) فعالیت داشته و رهنمودهایی رو در سطح ملی به رئیسجمهور ایالات متحده برای تشویق و اندازهگیری بهکارگیری بهترین روشهای امنیت سایبری ارائه کرده. تحقیقات اون در زمینه آسیبپذیریها، بدافزارها و رفتار مهاجمان، شیوههای این صنعت رو شکل داده و دیدگاهی عملی و دادهمحور رو برای کمک به سازمانها جهت ایجاد استراتژیهای امنیتی کارآمد در دنیای واقعی به ارمغان میاره.
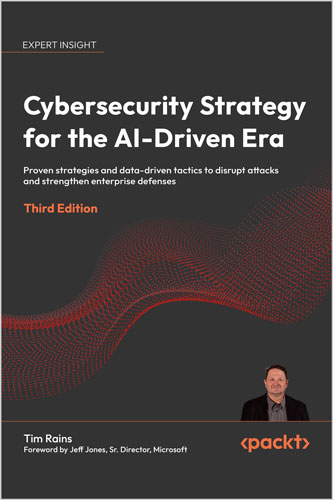
Build, evaluate, and measure effective cybersecurity strategies using real-world threat intelligence and lessons from decades of enterprise defense experience.
Key Features
- Apply data-driven strategies to protect, detect, and respond to modern cyber threats
- Evaluate Zero Trust, attack-centric, and resilience strategies for enterprise defense
- Address ransomware, API abuse, cloud risks, and AI system security
Book Description
Designing a cybersecurity strategy that actually works is difficult when threats evolve faster than budgets, teams, and tools. This book helps security leaders cut through noise by focusing on how organizations are compromised, which strategies succeed, and how to measure outcomes.
Written by Tim Rains, a former Global Chief Security Advisor at Microsoft and senior security leader at AWS and Fortune-scale enterprises, this edition expands on the previous editions with major updates and new chapters. You will learn how threat intelligence, attack-centric security, intrusion kill chains, and MITRE ATT&CK can help defenders design stronger strategies.
New and expanded content covers ransomware, API security, “living off the land” attacks, resilience as a cybersecurity strategy, and the security of AI systems alongside practical guidance on using AI to improve security outcomes. This book takes a practical, evidence-based approach to cybersecurity strategy, helping you assess trade-offs, avoid costly missteps, and communicate clearly with executives and boards.
By the end of this book, you’ll be able to evaluate cybersecurity strategies more effectively, improve enterprise defenses, and communicate security priorities clearly to executives and boards.
What you will learn
- Identify common enterprise intrusion paths and reduce initial compromise
- Distinguish credible threat intelligence from industry noise
- Improve vulnerability management while reducing risk and cost
- Assess malware, ransomware, and internet-based attack techniques
- Secure APIs and reduce exposure from trusted enterprise tools
- Evaluate Zero Trust and attack-centric security strategies
- Apply cloud, resilience, and AI capabilities to improve security outcomes
- How governments request data and how enterprises manage access, risk, and oversight
Who this book is for
This book is for CISOs, CSOs, security leaders, architects, and cybersecurity professionals responsible for strategy, risk reduction, and compliance in enterprise environments. Readers should have a basic understanding of IT, networking, and core cybersecurity concepts.
Table of Contents
Part 1: Introduction to Cybersecurity Strategies and Threat Intelligence
1. How Enterprises Get Hacked
2. What to Know About Threat Intelligence
Part 2: Evolution of the threat landscape
3. Industry Vulnerability Disclosure Trends
4. Product Vulnerability Disclosure Trends
5. The Evolution of Malware
6. Internet-Based Threats
7. Application Programming Interface Security
8. Friend or Foe? The Roles Governments Play in Cybersecurity
Part 3: Cybersecurity strategies
9. Ingredients for a Successful Cybersecurity Strategy
10. Cybersecurity Strategies
11. Cybersecurity Strategy Implementation
12. Measuring Performance and Effectiveness
Part 4: Modern approaches to cybersecurity and compliance
13. Modern Approaches to Security and Compliance
14. Mitigating “Living Off the Land” Techniques
15. Artificial Intelligence: Security of AI Systems and Using AI for Better Cybersecurity
About the Author
Tim Rains is a cybersecurity leader who has spent more than two decades helping organizations and governments understand and defend against modern threats. He has held senior security leadership roles at Microsoft, Amazon Web Services, T-Mobile, and ADT, and has advised enterprises and public-sector institutions around the world on threat intelligence, incident response, cloud security, and risk management. Tim also served on a subcommittee of the National Security Telecommunications Advisory Committee (NSTAC), contributing national-level guidance to the President of the United States on incentivizing and measuring the adoption of cybersecurity best practices. His research on vulnerabilities, malware, and attacker behavior has shaped industry practices, and he brings a practical, data-driven perspective to helping organizations build security strategies that work in the real world.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.