🛡️ اگر Tooling شما عمومی باشه، عملاً لو رفته.
🧠 تیمهای دفاعی تمام فریمورکهای هجومی عمومی رو سالهاست بررسی کردن. اونا الگوهای Beacon مربوط به Cobalt Strike، امضای Shellcodeهای Metasploit و حتی Behavioral Fingerprint تمام Implantهای Commodity رو میشناسن. بهمحض اینکه یه ابزار شناخته بشه، عملاً Burn میشه و دیگه ارزشی برای عملیات واقعی نداره.
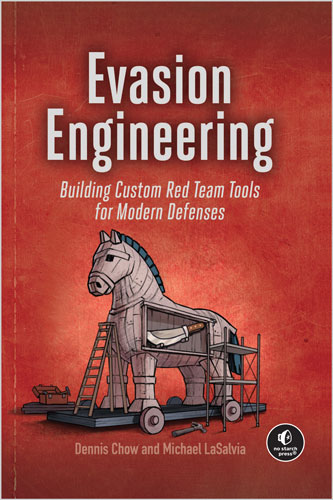
⚔️ بهعنوان یک Red Teamer، وظیفهات اینه که وارد سیستم بشی. وقتی Defenderها ابزارهای تو رو بشناسن، حرکتهات رو هم میشناسن — و در نتیجه دیگه وارد نمیشی. کتاب Evasion Engineering بهت یاد میده چطور با زبان Go ابزارهای هجومی اختصاصی بسازی؛ اونم نه با حفظ کردن ترفندها، بلکه با فهمیدن اینکه Defenseهای مدرن دقیقاً چی رو Target میکنن و چطور باید دورشون بزنی.
🧩 داخل این کتاب، ابزارهای مختلفی میسازی؛ از Network Enumerator گرفته تا Implantهای C2، ابزارهای Lateral Movement، Loaderهای Obfuscated و کانالهای مخفی Exfiltration. اما نکته مهم اینه که هر فصل بعدش زاویه دید رو برعکس میکنه: همون تکنیکها این بار از سمت Detection بررسی میشن.
اول ابزار رو میسازی. بعد یاد میگیری چطور Detect میشه. بعد نسخه بهترش رو میسازی.
⚙️ دنیس چو و مایکل لاسالویا مجموعاً ۳۶ سال تجربه داخل برنامههای Red Team مربوط به شرکتهای Fortune 500 دارن. اونا توسعه Payload رو مثل یک Discipline مهندسی نگاه میکنن:
Robustness، Reusability و Reliability باید از همون اول داخل طراحی وجود داشته باشن، نه اینکه بعداً به پروژه وصله بشن.
🔐 داخل این کتاب یاد میگیری که چطور:
📡 ابزارهای Enumeration بسازی که با Signatureهای شناختهشده Match نشن
🛰️ Implantهای C2 با Protocolهای اختصاصی توسعه بدی که Network Inspection رو دور بزنن
🪱 مکانیزمهای Lateral Movement رو با Wormهای Autonomous پیادهسازی کنی
🧪 Payloadهای Hybrid-Packed بسازی که AV و EDR رو شکست بدن
📤 دادهها رو از طریق Covert Channelها و زیر مانیتورینگ فعال Exfiltrate کنی
📊 هر تکنیک رو به Detection Surface مربوطش Map کنی و نتیجهها رو Validate بگیری
🚨 اگر تا امروز به ابزارهایی وابسته بودی که Defenderها از قبل میشناسن، این کتاب دقیقاً همون جاییه که اون مسیر عوض میشه.
⚙️ نیازمندیها:
- Go نسخه 1.21.x و بالاتر
- Python 3.x
📑فهرست
📑 بخش اول: مفاهیم پایه Red Teaming
فصل 1: اصول طراحی و توسعه اپلیکیشن
فصل 2: استراتژیهای Evasion
📑 بخش دوم: توسعه عملی ابزارهای Evasive
فصل 3: Enumeration با Traffic Redirection
فصل 4: توسعه Implantهای Command-And-Control
فصل 5: ساخت Exploitهای جانبی با Wormها
فصل 6: Enumeration محلی بدون Lolbin
فصل 7: دور زدن Detection با Hybrid Packing
فصل 8: Stage کردن و Exfiltration مخفی دادهها
📑 بخش سوم: تست و اعتبارسنجی
فصل 9: ساخت ابزارهای Detection
فصل 10: اجرای Controlled Revealها
✍️ درباره نویسندهها
👨💻 دنیس چو در حوزههای Penetration Testing، کلاد سکیوریتی و Detection Engineering داخل شرکتهایی مثل Amazon Web Services، UKG و چندین شرکت Fortune 500 و آژانس دولتی آمریکا فعالیت کرده. اون دارنده مدرک GIAC Security Expert (GSE) هم هست.
👨💻 مایکل لاسالویا بیشتر از دو دهه تجربه در Offensive Security و Red Teaming داره. در حال حاضر بهعنوان مدیر بخش Adversarial Simulation در Protiviti فعالیت میکنه و برنامههای Red Team سازمانهای بزرگی مثل Fidelity National Financial، KPMG، Pfizer و GSK رو طراحی و رهبری کرده.
If your tooling is public, it’s already known.
Defenders have studied every public offensive framework. They know Cobalt Strike’s beacon patterns, Metasploit’s shellcode signatures, and the behavioral fingerprints of every commodity implant. Once it’s known, the tool gets burned.
As a red teamer, your job is to get in. When defenders know your tools, they know your moves—and you don’t get in. Evasion Engineering teaches you to build custom offensive tooling in Go by understanding what modern defenses actually target and building around them.
You’ll construct network enumerators, C2 implants, lateral movement tools, obfuscated loaders, and covert exfiltration channels. Each chapter then flips the perspective: the same techniques, examined from the detection side. Build the tool. Understand how it gets caught. Build better.
Dennis Chow (GIAC Security Expert #288) and Michael LaSalvia bring 36 combined years of experience inside Fortune 500 red team programs. They treat payload development as an engineering discipline: robustness, reusability, and reliability built in from the start, not bolted on after the fact.
You’ll learn to:
- Build enumeration tools that don’t match known signatures
- Develop C2 implants with custom protocols that bypass network inspection
- Implement lateral movement via autonomous worm mechanics
- Create hybrid-packed payloads that defeat AV and EDR
- Exfiltrate data through covert channels under active monitoring
- Map every technique to its detection surface and validate your results
If you’ve been relying on tools the defender already knows, this book is where that changes.
Requires Go 1.21.x and higher and Python 3.x
Part I: Red Teaming Fundamentals
Chapter 1: Principles Of Application Design And Development
Chapter 2: Evasion Strategies
Part II: Hands-On Evasive Tool Development
Chapter 3: Enumerating With Traffic Redirection
Chapter 4: Developing Command-And-Control Implants
Chapter 5: Creating Lateral Exploits With Worms
Chapter 6: Enumerating Locally Without Lolbins
Chapter 7: Bypassing Detection With Hybrid Packing
Chapter 8: Staging And Exfiltrating Data Covertly
Part III: Testing And Validation
Chapter 9: Building Detection Tools
Chapter 10: Executing Controlled Reveals
About the Author
Dennis Chow has worked in penetration testing, cloud security, and detection engineering across Amazon Web Services, UKG, and multiple Fortune 500 companies and US government agencies. He holds the GIAC Security Expert (GSE) certification.
Michael LaSalvia has more than two decades of experience in offensive security and red teaming. Currently a manager of adversarial simulation at Protiviti, he has built and led red team programs for global enterprises including Fidelity National Financial, KPMG, Pfizer, and GSK.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.