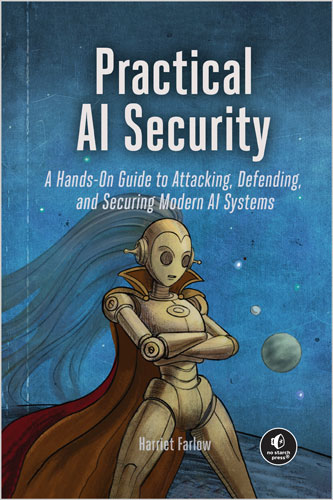
🤖 اول سیستمهای هوش مصنوعی رو بشکن. بعد ازشون دفاع کن.
🔐 اگر یک متخصص امنیت هستی که میخواد کار در محیطهای مبتنی بر AI رو یاد بگیره، یا یک مهندس ML هستی که باید بدونه مهاجمها واقعاً چه کارهایی انجام میدن، کتاب Practical AI Security پایه فنی موردنیاز این حوزه رو در اختیارت قرار میده.
🧠 این کتاب از مفاهیم پایه شروع میکنه و قدمبهقدم جلو میاد؛ از اینکه مدلها چطور دچار خطا میشن، تا اینکه چطور مورد سوءاستفاده قرار میگیرن و در نهایت چطور باید ازشون دفاع و ممیزی کرد. برای هر تکنیک توضیحهای شفاف و مثالهای واقعی ارائه شده و میتونی بیش از ۳۰ دموی عملی Python رو خودت اجرا کنی و حملهها و دفاعها رو از نزدیک ببینی.
🎯 یاد میگیری که انواع مختلف مدلهای Machine Learning چطور آسیبپذیریهای منحصربهفردی ایجاد میکنن و همچنین بررسی میکنی که وقتی این مدلها داخل سیستمهای هوش مصنوعی خودمختارتر و Agentic استفاده میشن، چه ضعفها و ریسکهای جدیدی به وجود میاد.
🛡️ دهها ضعف و حمله مختلف در سراسر چرخه عمر AI رو شناسایی، بهرهبرداری و در برابرشون دفاع میکنی؛ از Data Poisoning و Model Theft گرفته تا Prompt Injection.
📊 سیستمهای هوش مصنوعی رو از نظر مشکلات ایمنی، سوگیری (Bias) و ریسکهای همراستاسازی (Alignment Risks) با استفاده از روشهای ساختاریافته بنچمارک ارزیابی میکنی.
⚙️ سیستمهای Agentic، پایپلاینهای RAG و معماریهای Multimodal رو با استفاده از چارچوبهای MITRE ATLAS، OWASP و MAESTRO مدلسازی تهدید میکنی.
🔴 کمپینهای اختصاصی AI Red Teaming رو طراحی و اجرا میکنی و متوجه میشی چه تفاوتهایی با تستهای امنیتی سنتی دارن.
📋 ممیزیهای سریع ریسک انجام میدی و یاد میگیری چطور با چارچوبهای حاکمیت هوش مصنوعی (AI Governance) در استقرارهای واقعی کار کنی.
🚀 فرقی نمیکنه از AI استفاده میکنی، اون رو میسازی، مستقر میکنی یا مسئول نظارت بر اون هستی؛ این دانش یک مهارت تخصصی و محدود نیست. اینها پایههای اصلی دفاع از فناوریهایی هستن که نسل بعدی پیشرفت بشر رو شکل میدن.
📑 فهرست مطالب
بخش اول: مبانی هوش مصنوعی و امنیت
1. فصل 1: هوش مصنوعی چیست؟
2. فصل 2: کار با مدلها
3. فصل 3: تهدیدهای هوش مصنوعی
بخش دوم: حمله و دفاع در هوش مصنوعی
4. فصل 4: حملات و ضعفها
5. فصل 5: دفاعها، کنترلها و راهکارهای کاهش ریسک
بخش سوم: اکوسیستم امنیت هوش مصنوعی
6. فصل 6: رد تیمینگ هوش مصنوعی
7. فصل 7: حمله و دفاع با استفاده از هوش مصنوعی
8. فصل 8: ایمنی هوش مصنوعی
9. فصل 9: حاکمیت هوش مصنوعی
10. فصل 10: آینده امنیت هوش مصنوعی چیست؟
✍️ درباره نویسنده
👩💻 هریت فارلو مدیرعامل و بنیانگذار Mileva Security Labs است؛ اولین شرکت تخصصی امنیت هوش مصنوعی در استرالیا. دکترای او در حوزه Adversarial Machine Learning بوده و ارزیابیهای امنیتی هوش مصنوعی را برای سازمانهای Fortune 500 و نهادهای دولتی در سراسر دنیا رهبری کرده است.
🎤 فارلو همچنین از سخنرانان سابق رویداد DEF CON بوده و اجرای پادکست The AI Security Podcast را نیز بر عهده دارد.
Break AI Systems. Then Secure Them.
If you’re a security practitioner learning to operate in AI environments, or an ML engineer who needs to understand what adversaries actually do, Practical AI Security gives you the technical foundation the field demands.
Built from first principles, this book takes you from how models fail to how they’re exploited to how they’re defended and audited. Every technique includes clear explanations and real-world examples, and you can run the attacks and defenses yourself with over 30 hands-on Python demos.
- Understand how different kinds of machine learning models create unique vulnerabilities, and explore how these models are integrated into more autonomous, agentic AI systems to introduce new weaknesses and risks.
- Identify, exploit, and defend against dozens of weaknesses and attacks across the AI life cycle, including data poisoning, model theft, and prompt injection.
- Evaluate AI systems for safety failures, bias, and alignment risks using structured benchmarking.
- Threat-model agentic systems, RAG pipelines, and multimodal architectures using MITRE ATLAS, OWASP, and the MAESTRO framework.
- Design and execute AI-specific red teaming campaigns, and understand what makes them distinct from traditional security tests.
- Conduct rapid risk audits and navigate AI governance frameworks for real deployments.
Whether you use, build, deploy, or oversee AI, this isn’t niche knowledge—it’s the foundation for defending the technologies that will define the next era of human progress.
Table of Contents
Part I: AI And Security Fundamentals
1. Chapter 1: What Is AI?
2. Chapter 2: Working With Models
3. Chapter 3: AI Threats
Part II: Attacking And Defending AI
4. Chapter 4: Attacks And Weaknesses
5. Chapter 5: Defenses, Controls, And Mitigations
Part III: The AI Security Ecosystem
6. Chapter 6: Red Teaming AI
7. Chapter 7: Attacking And Defending With AI
8. Chapter 8: AI Safety
9. Chapter 9: AI Governance
10. Chapter 10: What’s Next For AI Security?
About the Author
Harriet Farlow is the CEO and founder of Mileva Security Labs, Australia’s first dedicated AI security company. Farlow’s PhD is in adversarial machine learning, and she’s led AI security assessments for Fortune 500 organizations and government agencies worldwide. She’s also a former DEF CON speaker and host of The AI Security Podcast.


نقد و بررسیها
هنوز بررسیای ثبت نشده است.