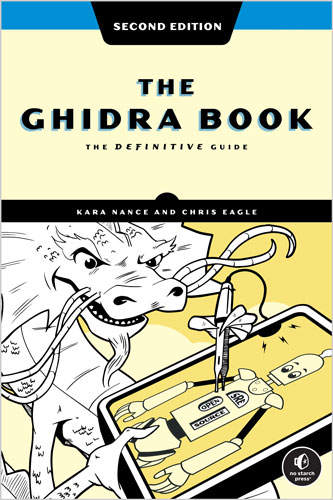
رقص با اژدها 🐉
📜 «خوندنش برای هر مهندس معکوسی از واجباته.» — مکس «لیبرا» کرستن
💻 گیدرا (Ghidra) که حاصل بیش از یک دهه تحقیق و توسعه در سازمان امنیت ملی آمریکا (NSA) هست، برای حل کردن چالشبرانگیزترین مسائل مهندسی معکوسِ دولت ایالات متحده ساخته شده. 🇺🇸 با انتشار به صورت متنباز، این مجموعه ابزار که قبلاً دسترسی بهش محدود بود، حالا به رایگان در اختیار متخصصین امنیت سایبری، پژوهشگرها و دانشجوهای سراسر دنیا قرار گرفته. 📖 کتاب گیدرا یک راهنمای واضح و کاربردی برای درک و استفاده از این پلتفرم قدرتمنده.
🛡️ این کتاب علاوه بر معرفی تکنیکهای اصلی مهندسی معکوس برای تحلیل نرمافزار و بدافزار، اجزای کلیدی، قابلیتها و پشتیبانی گیدرا از توسعهپذیری و تحلیل تیمی رو توضیح میده. 🚀 با شروع از مبانی و حرکت به سمت ورکفلوهای پیشرفته، یاد میگیرید که چطور به شکل موثری از گیدرا استفاده کنید و اون رو برای چالشهای جدید تطبیق بدید.
یاد میگیرید که چطور:
🔍 در یک دیساسمبلی پیمایش کنید و اون رو تفسیر کنید.
⚡ از دیکامپایلر داخلی گیدرا برای سرعت بخشیدن به تحلیل استفاده کنید.
🕵️♂️ باینریهای ناآشنا و مبهمسازی شده (Obfuscated) رو تحلیل کنید.
🏗️ گیدرا رو برای شناسایی دیتا تایپهای جدید گسترش بدید.
🛠️ تحلیلگرها، لودرها و ماژولهای پشتیبانی از پردازنده اختصاصی بسازید.
📜 وظایف گیدرا برای خودکارسازی فرآیند تحلیل، اسکریپتنویسی کنید.
🤝 یک محیط اشتراکی برای مهندسی معکوس تیمی راه بندازید.
✅ این ویرایش دوم که کاملاً بازبینی شده، پلتفرم مدرن گیدرا رو همونطور که در عمل استفاده میشه، به همراه ابزارهای بهروز شده، ورکفلوهای بهبود یافته و مثالهای واقعی و کاربردی منعکس میکنه. 🛠️ کتاب گیدرا که برای هر دو دسته کاربران مبتدی و باسابقه طراحی شده، شما رو آماده میکنه تا با اعتماد به نفس به سراغ مسائل واقعی مهندسی معکوس برید.
موارد جدید در این ویرایش:
📊 تحلیل رفتاری با BSim
🐍 پشتیبانی کامل از پایتون ۳ از طریق PyGhidra
📈 ابزارهای پیشرفته دیباگ و ترسیم گراف
🐳 استقرار مدرن بر پایه کانتینر (Container-based)
📑 فهرست مطالب
بخش ۱: شروع کار
1. مقدمهای بر دیساسمبلی
2. ابزارهای مهندسی معکوس و دیساسمبلی
3. آشنایی با گیدرا
بخش ۲: استفاده مقدماتی از گیدرا
4. شروع تحلیل شما
5. بررسی نمایشگرهای داده در گیدرا
6. درک منطق یک دیساسمبلی
7. بهینهسازی و اصلاح دیساسمبلی
8. کار با انواع دادهها و ساختارهای داده
9. درک ارجاعات متقاطع (Cross-References)
10. استفاده از نماهای گرافی
بخش ۳: شخصیسازی و گسترش گیدرا
11. استفاده اشتراکی از گیدرا
12. شخصیسازی گیدرا
13. گسترش دیدگاه جهانی گیدرا
14. اسکریپتنویسی مقدماتی با گیدرا و پایگیدرا
15. اسکریپتنویسی یکپارچه با اکلیپس و گیدرادِو
16. اجرای گیدرا در حالت بدون واسط گرافیکی (Headless)
بخش ۴: عمیقتر شدن
17. لودرها
18. پردازندهها
19. دیکامپایلر
20. انواع کامپایلرها
بخش ۵: کاربردهای واقعی
21. مبهمسازی و شبیهسازی
22. وصله کردن (Patching) باینریها
23. بی-سیم و سایر ابزارهای مقایسهای
ضمیمه
24. ضمیمه: گیدرا برای کاربران آیدا (IDA)
👨💻 درباره نویسنده
🎓 دکتر کارا نانس مشاور امنیتی بخش خصوصی هست و سالهای زیادی به عنوان استاد علوم کامپیوتر فعالیت کرده. 🎤 ایشون به طور منظم در کنفرانسهای سراسر دنیا سخنرانی میکنه و از ساخت افزونههای گیدرا و ارائه دورههای آموزشی اون لذت میبره.
✍️ کریس ایگل ۴۵ ساله که در زمینه مهندسی معکوس نرمافزار فعالیت میکنه. 👴 ایشون نویسنده کتاب آیدا پرو (انتشارات نو استارچ پرس) هست و یکی از شناختهشدهترین مدرسهای حوزه مهندسی معکوس به شمار میره.
Dance with the Dragon
“A must-read for any reverse engineer.”
—Max “Libra” Kersten
Developed through more than a decade of research within the NSA, Ghidra was created to address some of the most challenging reverse engineering problems faced by the US government. With its open source release, this formerly restricted tool suite is now freely available to cybersecurity practitioners, researchers, and students worldwide. The Ghidra Book provides a clear, practical guide to understanding and using this powerful platform.
In addition to introducing core reverse engineering techniques for software and malware analysis, the book explains Ghidra’s key components, features, and support for extensibility and collaborative analysis. Beginning with the fundamentals and progressing to more advanced workflows, you’ll learn how to use Ghidra effectively and adapt it to new challenges.
You’ll learn how to:
- Navigate and interpret a disassembly
- Use Ghidra’s built-in decompiler to expedite analysis
- Analyze unfamiliar and obfuscated binaries
- Extend Ghidra to recognize new data types
- Build custom analyzers, loaders, and processor support modules
- Script Ghidra tasks to automate analysis tasks
- Set up a collaborative reverse engineering environment
This fully revised second edition reflects the modern Ghidra platform as it is used in practice, with updated tooling, improved workflows, and hands-on real-world examples. Designed for beginners and experienced users alike, The Ghidra Book prepares you to tackle real reverse engineering problems with confidence.
New to this edition:
- Behavioral analysis with BSim
- Full Python 3 support via PyGhidra
- Enhanced debugging and graphing tools
- Modern container-based deployment
Table of Contents
Part I: Getting Started
Chapter 1: Introduction to Disassembly
Chapter 2: Reversing and Disassembly Tools
Chapter 3: Meet Ghidra
Part II: Basic Ghidra Usage
Chapter 4: Beginning Your Analysis
Chapter 5: Exploring Ghidra’s Data Displays
Chapter 6: Making Sense of a Disassembly
Chapter 7: Refining a Disassembly
Chapter 8: Working with Data Types and Data Structures
Chapter 9: Understanding Cross-References
Chapter 10: Using Graph Views
Part III: Customizing and Extending Ghidra
Chapter 11: Using Ghidra Collaboratively
Chapter 12: Customizing Ghidra
Chapter 13: Extending Ghidra’s Worldview
Chapter 14: Basic Scripting with Ghidra and PyGhidra
Chapter 15: Integrated Scripting with Eclipse and GhidraDev
Chapter 16: Running Ghidra in Headless Mode
Part IV: A Deeper Dive
Chapter 17: Loaders
Chapter 18: Processors
Chapter 19: The Decompiler
Chapter 20: Compiler Variations
Part V: Real-World Applications
Chapter 21: Obfuscation and Emulation
Chapter 22: Patching Binaries
Chapter 23: BSim and Other Comparison Tools
Appendix
Appendix: Ghidra for IDA Users
About the Author
Dr. Kara Nance is a private security consultant and has been a professor of computer science for many years. She regularly speaks at conferences around the world and enjoys building Ghidra extensions as well as providing Ghidra training.
Chris Eagle has been reverse engineering software for 45 years. He is the author of The IDA Pro Book (No Starch Press) and is a highly sought-after provider of reverse engineering training.


نقد و بررسیها
هنوز بررسیای ثبت نشده است.