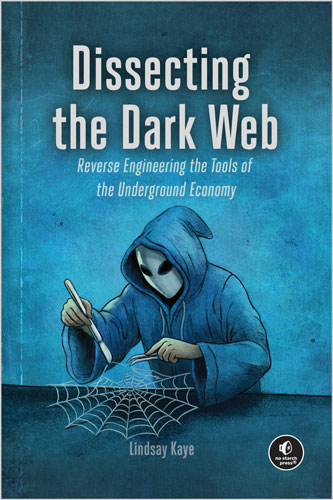
🥷 ورود به دارک وب اصلاً کار سادهای نیست. شما به تور و یک اوپسک تمیز نیاز دارید. تازه بعد از همه اینها، فرومهایی که واقعاً ارزش عضویت دارند، همینطوری به شما اجازه ورود نمیدهند. فرومهای سطح بالا نیاز به تاییدیه از اعضای قدیمی، دپوزیت بیتکوین و مدرکی دارند که ثابت کند شما کارهای هستید.
🕵️ در سال ۲۰۲۱، لیندسی کی جزو اولین کسانی بود که یک نسخه جدید از باجافزار را مهندسی معکوس و به صورت عمومی افشا کرد. او این کار را حتی قبل از اینکه گروه پشت آن، یعنی بلکمتر، عملیاتش را شروع کند انجام داد. اما چطور؟ او با زیر نظر گرفتن فرومهای دارک وب، جایی که این گروه مخفیانه در حال جذب همکار بود، پیدایش کرد.
📘 این کتاب شما را به درون آن دنیا و داخل کدهای پشت ابزارهایی میبرد که او در آنجا پیدا کرده است:
- 🦝 راکون استیلر: یک سارق اطلاعات کاربری که پشت سرقت صدها میلیون رمز عبور بوده است، و همان کوئری اسکیوال که برای بیرون کشیدن مستقیم آنها از مرورگر شما استفاده میکند.
- 🤖 تریکبات: تروجان بانکی که میلیونها سیستم ویندوزی را آلوده کرد، و نحوه تزریق آن به کروم و هوک کردن توابعی که ترافیک بانکی شما را مدیریت میکنند.
- 🐕 سربروس: یک تروجان بانکی اندروید که در فرومهای دارک وب به قیمت ۲۰۰ دلار در ماه فروخته میشد، و نحوه قرار دادن یک صفحه لاگین جعلی روی برنامه بانکی واقعی شما.
- 🔒 لاکبیت: یکی از پرکارترین عملیاتهای باجافزاری در تاریخ، و نحوه از کار انداختن سرویسهای بکاپ، حذف شدو کپیها و اعمال یک گروپ پالیسی جدید روی تکتک سیستمهای دامین قبل از شروع رمزگذاری.
- 🌐 میرای: باتنتی که در سال ۲۰۱۶ نصف اینترنت را از کار انداخت، و نحوه پیدا کردن و آلوده کردن دستگاههای جدید برای گسترش قلمرو خود.
- 💀 سودینوکیبی/آراویل و آلفوی: دو مورد از مخربترین عملیاتهای باجافزار به عنوان سرویس که تا به حال وجود داشته است، که از پستهای جذب همکار گرفته تا کدهای رمزگذاریشان از هم شکافته شدهاند.
📊 گزارشهای تهدید به شما میگویند چه اتفاقی افتاده است. این کتاب به شما نشان میدهد چطور اتفاق افتاده است.
📑 فهرست مطالب
1. یک بازدید از دارکوب
2. آسیبپذیریها، Exploitها و دسترسی اولیه
3. تکنیکهای انتشار بدافزار
4. اطلاعاتدزدها (Infostealerها)
5. تروجانهای بانکی
6. Packagerها و Crypterها
7. فریمورکهای Command & Control
8. ابزارهای Post-Exploitation
9. Living Off The Land
10. باجافزارهای ویندوز
11. باجافزارهای لینوکس و ESXi
12. درسهایی از اقتصاد زیرزمینی
✍️ درباره نویسنده
👩💻 لینزی کیـی (Lindsay Kaye) متخصص تحلیل بدافزار و reverse engineering هست و الان Vice President Threat Intelligence در شرکت HUMAN Security محسوب میشه. همچنین یک speaker بینالمللی در حوزه cybersecurity، trainer و نویسنده این حوزهست.
The dark web has a marketplace. This is what’s for sale.
Getting into the dark web isn’t simple. You need Tor. You need clean OPSEC. And even then, the forums worth being in don’t just let you walk through the door. The top-tier ones require vouches from established members, Bitcoin deposits, proof that you’re somebody.
In 2021, Lindsay Kaye was among the first to reverse engineer and publicly disclose a new ransomware variant. She did it before the group behind it, BlackMatter, had even started operations. How? She found it by watching the dark web forums where the group was quietly recruiting affiliates.
This book takes you inside that world and into the code behind the tools she found there:
- Raccoon Stealer—a credential stealer behind hundreds of millions of stolen passwords, and the SQL query it uses to pull them straight out of your browser
- TrickBot—the banking trojan that infected millions of Windows machines, and how it injects into Chrome and hooks the functions handling your banking traffic
- Cerberus—an Android banking trojan sold on dark web forums for $200 a month, and how it overlays a fake login page on top of your real banking app
- LockBit—one of the most prolific ransomware operations in history, and how it kills backup services, deletes shadow copies, and pushes a Group Policy update to every machine on the domain before encryption starts
- Mirai—the botnet that knocked half the internet offline in 2016, and how it’s able to find and infect new devices to expand its reach
- Sodinokibi/REvil and ALPHV—two of the most destructive ransomware-as-a-service operations ever, taken apart from the affiliate recruitment posts to the encryption code
Threat reports tell you what happened. This book shows you how.
Table of Contents
1. A Visit to the Dark Web
2. Vulnerabilities, Exploits, and Access
3. Malware Delivery Techniques
4. Information Stealers
5. Banking Trojans
6. Packers and Crypters
7. Command-and-Control Frameworks
8. Post-Exploitation Toolkits
9. Living Off The Land
10. Windows Ransomware
11. Linux and Esxi Ransomware
12. Lessons from the Underground Economy
About the Author
Lindsay Kaye, expert malware analyst and reverse engineer, is Vice President of Threat Intelligence at HUMAN Security. Kaye is also an internationally recognized cybersecurity speaker, trainer, and author.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.